
Teure Cyberabwehr bringt nichts, wenn der Mitarbeiter auf den falschen Link klickt
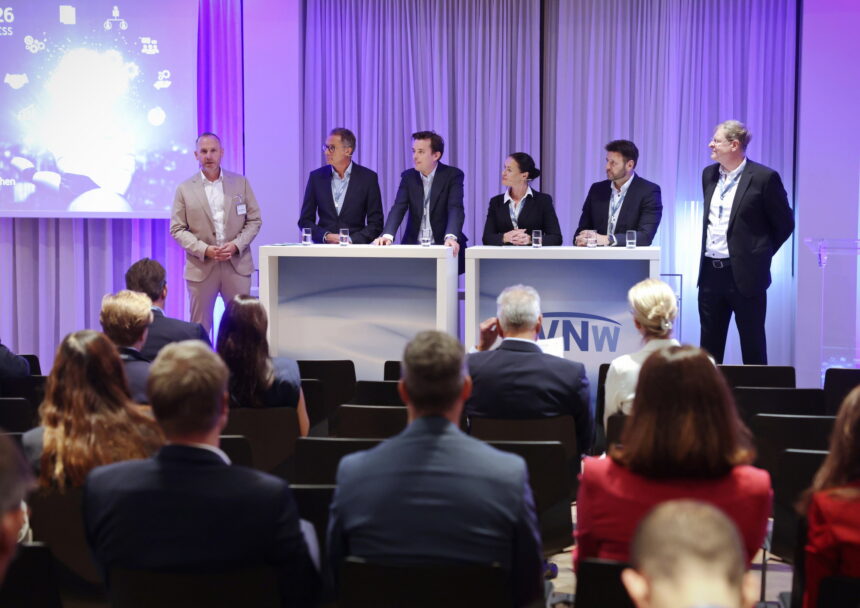
(Bildquelle: GVNW / Jörn Wolter)
Auf dem GVNW-Symposium gerieten in der Cyber-Diskussionsrunde Makler, Versicherer und Großkonzerne aneinander. Dr. Gunnar Siebert (Howden) warnte vor einem gefährlichen Preisverfall, während Matthias Beck (Würth-Gruppe) die Prämienentlastung gerne mitnimmt – eine Einmischung der Assekuranz in den operativen IT-Maschinenraum jedoch strikt ablehnt. David Bartolini (HDI Global) befürwortete hingegen eine engere Begleitung, und auch im Mittelstand wird diese partnerschaftliche Zusammenarbeit geschätzt, wie Vincenz Klemm (Baobab) beobachtet. Doch selbst wenn diese Kooperation in Security Operation Center, Red Teaming oder KI-gestützte EDR-Systeme mündet: Laut Natalie Kress-Happel (Chubb) kommt es am Ende auf das schwächste Glied in der Kette an – den Mitarbeiter, der auf den falschen Link klickt. Denn ein Großteil der Schäden entstehe ganz klassisch durch Phishing.
Auch interessant
 Swiss Re: „Nichts deutet bei der sozialen Inflation auf einen Rückgang hin“
 „Wenn man sich ein altes IT-System anschaut, dann ist das so weit weg von KI, als wenn man noch das Auto erfinden müsste“
 Nürnberger-Vorstände Kaaz und Politycki im Interview: „Der Turnaround gelingt, wenn Vertriebspartner, Mitarbeiter und Investoren die künftige Marktposition kristallklar vor sich sehen“